

Seu fornecedor é a próxima porta de entrada para um ataque cibernético?
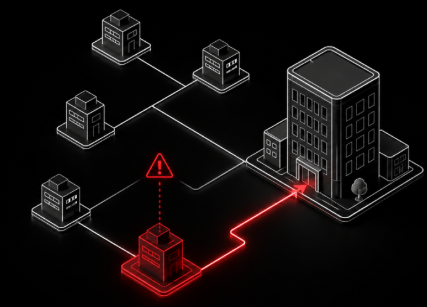
Gestão de risco de terceiros (TPRM): como proteger sua empresa além do perímetro
Gestão de risco de terceiros, ou TPRM (Third-Party Risk Management), é o processo de identificar, avaliar, tratar e monitorar riscos associados a fornecedores, prestadores de serviços e parceiros de negócio. Na cibersegurança, seu objetivo é reduzir a exposição a incidentes que podem chegar à empresa por meio dessas relações.
Imagine o cenário: sua organização investiu em Zero Trust, autenticação multifator e um SOC operando 24 horas por dia. Os colaboradores receberam treinamento para identificar phishing e os acessos aos sistemas internos estão sob controle.
Até que um incidente acontece no escritório de contabilidade que tem acesso aos dados financeiros da empresa.
Mesmo com controles internos robustos, uma conexão com um terceiro pode abrir caminho para vazamentos, acessos indevidos ou interrupções na operação. Por isso, proteger o próprio ambiente também exige entender os riscos presentes no ecossistema de parceiros.
O que é TPRM e qual sua relação com a cibersegurança?
TPRM é a sigla em inglês para gestão de riscos de terceiros. Sua abrangência inclui riscos operacionais, financeiros, regulatórios, reputacionais e cibernéticos decorrentes de relações com outras organizações.
No contexto da segurança da informação, a gestão de risco de terceiros ajuda a responder perguntas essenciais:
- Quais fornecedores acessam dados sensíveis ou sistemas críticos?
- Que controles de segurança esses parceiros mantêm?
- Como um incidente em um fornecedor afetaria a operação?
- Quais riscos precisam ser tratados antes da contratação?
- Como acompanhar mudanças durante o relacionamento?
O objetivo é transformar essas respostas em decisões: aprovar uma contratação, exigir controles adicionais, limitar acessos ou acompanhar um plano de correção.
Por que a gestão de risco de terceiros é importante?
As empresas operam em ambientes conectados. Compartilham informações com agências de marketing, integram APIs com plataformas de pagamento, utilizam sistemas de RH na nuvem e permitem acesso remoto a consultores.
Cada relação pode trazer benefícios ao negócio e novas dependências de segurança.
Um parceiro com credenciais comprometidas, por exemplo, pode expor informações às quais tem acesso legítimo. Um fornecedor indisponível pode interromper uma atividade essencial, mesmo sem qualquer invasão aos sistemas da contratante.
O risco de um terceiro depende dos dados que ele trata, dos acessos que possui e da importância do serviço para a operação.
Por isso, o porte do fornecedor, isoladamente, não define sua criticidade. Um pequeno prestador com acesso administrativo pode exigir uma avaliação mais rigorosa do que uma grande empresa sem acesso a informações sensíveis.
Essa análise torna o TPRM um tema compartilhado entre Segurança da Informação, Compras, Jurídico, áreas de negócio e liderança.
Por que planilhas e avaliações anuais não são suficientes?
Planilhas e questionários podem apoiar o início de um programa de TPRM. A limitação aparece quando se tornam a única forma de acompanhar os fornecedores.
Uma avaliação realizada na contratação registra as condições daquele momento. Depois disso, podem surgir vulnerabilidades, mudanças de infraestrutura, novos subcontratados ou alterações nos acessos concedidos.
Quando o processo depende apenas de revisões pontuais, três problemas se destacam:
- Informações desatualizadas: mudanças relevantes podem passar despercebidas entre uma avaliação e outra.
- Avaliações pouco contextualizadas: o mesmo questionário é aplicado a fornecedores com exposições muito diferentes.
- Dificuldade de acompanhamento: evidências, responsáveis e prazos de correção ficam dispersos.
O resultado pode ser um processo burocrático, com pouca visibilidade sobre os riscos que realmente exigem ação.
A evolução está em combinar avaliações proporcionais à criticidade com acompanhamento ao longo do relacionamento. O NIST trata a gestão de riscos cibernéticos da cadeia de suprimentos como uma atividade integrada à gestão de riscos da organização, incluindo avaliação e monitoramento.
Como implementar a gestão de risco de terceiros?
Um programa de TPRM precisa conectar informações sobre fornecedores a critérios de decisão, responsáveis e ações de tratamento. Para estruturar esse processo, considere seis etapas.
1. Mapeie fornecedores, acessos e dependências
Crie um inventário dos terceiros e identifique o serviço prestado, o responsável interno, os dados compartilhados e os sistemas acessados.
Inclua também as dependências operacionais: quais atividades seriam afetadas se aquele fornecedor ficasse indisponível?
2. Classifique os terceiros por criticidade
Defina o nível de avaliação necessário para cada relação. Entre os critérios que podem orientar essa classificação estão:
- Sensibilidade dos dados tratados.
- Nível de acesso ao ambiente.
- Impacto de uma interrupção.
- Dependência do serviço e dificuldade de substituição.
- Participação de subcontratados na entrega.
Essa classificação ajuda a direcionar o esforço para os fornecedores com maior potencial de impacto.
3. Avalie os controles de segurança
Adapte a avaliação ao serviço contratado. Um provedor de nuvem e uma gráfica não precisam responder ao mesmo conjunto de perguntas.
Combine questionários com evidências pertinentes, como políticas, relatórios de auditoria e informações sobre controles de acesso e resposta a incidentes.
A análise da superfície de ataque externa pode complementar essa avaliação, mas não revela, sozinha, todos os controles internos do fornecedor.
4. Defina requisitos e planos de tratamento
Registre as lacunas identificadas e estabeleça ações, responsáveis e prazos.
Conforme o risco, o tratamento pode envolver reforço da autenticação, restrição de acessos, correção de vulnerabilidades ou requisitos de comunicação de incidentes.
Quando houver aceitação de risco, ela deve ser documentada e aprovada pelo responsável adequado.
5. Monitore mudanças durante o contrato
A gestão de risco de terceiros deve continuar após a aprovação inicial.
Defina revisões proporcionais à criticidade e gatilhos para reavaliação, como um incidente, uma mudança relevante no serviço ou a ampliação do acesso a dados.
O monitoramento contínuo ajuda a identificar sinais de mudança, mas precisa estar conectado a um processo de análise e resposta.
6. Gerencie o encerramento da relação
No fim do contrato, revise credenciais, integrações e permissões. Verifique também a devolução, exclusão ou retenção dos dados, conforme os requisitos aplicáveis.
O encerramento deve fazer parte do programa desde o início, com responsabilidades definidas.
Qual é o papel da automação no TPRM?
A automação pode reduzir o esforço manual e facilitar o acompanhamento de um volume maior de fornecedores. Uma plataforma de TPRM pode apoiar atividades como:
- Centralizar inventários, avaliações e evidências.
- Aplicar questionários conforme o perfil de risco.
- Acompanhar sinais de exposição cibernética externa.
- Gerar alertas sobre mudanças relevantes.
- Organizar planos de correção, responsáveis e prazos.
- Consolidar indicadores para a liderança.
O valor da automação está em transformar informações dispersas em ações priorizadas.
Para isso, os alertas precisam ser interpretados no contexto do negócio. Uma exposição técnica exige respostas diferentes conforme o tipo de dado, o acesso concedido e a dependência operacional.
Tecnologia, critérios de risco e análise especializada devem trabalhar em conjunto.
Quais indicadores acompanhar na gestão de risco de terceiros?
Os indicadores devem mostrar a cobertura do programa e a evolução das ações de tratamento. Um conjunto inicial pode incluir:
- Percentual de fornecedores críticos com avaliação atualizada.
- Quantidade de riscos elevados ainda sem tratamento.
- Percentual de ações corretivas concluídas no prazo.
- Tempo médio de resolução das pendências.
- Percentual de terceiros críticos com responsável interno definido.
- Quantidade de exceções de risco com prazo de revisão vencido.
Esses dados ajudam a orientar prioridades e a comunicar à liderança onde estão as principais exposições.
Perguntas frequentes sobre TPRM
TPRM é apenas uma avaliação antes da contratação?
Não. A avaliação inicial é uma etapa. A gestão de riscos de terceiros também inclui acompanhamento durante o contrato, tratamento de mudanças e encerramento dos acessos ao final da relação.
Todos os fornecedores precisam da mesma avaliação?
Não. A profundidade da avaliação deve considerar o serviço, os dados acessados e o impacto potencial no negócio. Fornecedores críticos exigem maior atenção.
Qual é a diferença entre TPRM e gestão de riscos cibernéticos de terceiros?
TPRM abrange diferentes categorias de risco relacionadas a terceiros. A gestão de riscos cibernéticos de terceiros é uma de suas frentes, focada na exposição decorrente de acessos, tecnologias, dados e controles de segurança.
O monitoramento contínuo substitui os questionários?
Não. As duas abordagens são complementares. O monitoramento pode identificar sinais de exposição e mudanças, enquanto questionários e evidências ajudam a compreender processos e controles que não são visíveis externamente.
Como fortalecer a segurança do seu ecossistema de parceiros?
O primeiro passo é identificar quais terceiros podem gerar maior impacto para a empresa e verificar se os riscos dessas relações estão sendo acompanhados.
A partir desse diagnóstico, é possível priorizar avaliações, definir requisitos e trabalhar com os fornecedores na correção das lacunas identificadas.
Uma gestão de risco de terceiros bem estruturada une tecnologia, governança e colaboração para apoiar decisões de negócio com mais segurança.
Sua empresa tem visibilidade sobre os riscos dos fornecedores críticos? Converse com os especialistas da AK Networks sobre como evoluir sua estratégia de TPRM, combinando automação e apoio consultivo.